
Le Règlement général sur la protection des données (RGPD) concerne tous les cabinets médicaux qui collectent ou utilisent des données personnelles. Les médecins, les secrétaires et les autres membres de l’équipe sont concernés par les bonnes pratiques à mettre en place au quotidien.
La protection des données ne repose pas uniquement sur les outils informatiques. Elle dépend aussi des habitudes de travail, de la gestion des accès et de la vigilance de chaque membre de l’équipe.
Ce que cela change pour votre cabinet
Au quotidien, les équipes manipulent des informations qui doivent rester confidentielles. Les accès aux logiciels médicaux, les documents enregistrés sur les ordinateurs et les échanges par messagerie nécessitent une attention particulière.
Chaque membre de l’équipe doit pouvoir accéder uniquement aux informations nécessaires à ses missions. Les postes informatiques et les documents contenant des données personnelles doivent également être protégés contre les consultations non autorisées.
Le RGPD invite ainsi les cabinets à intégrer la protection des données dans leur organisation habituelle, et pas seulement à l’occasion d’un contrôle ou d’un incident.
Les bonnes pratiques à appliquer
Quelques mesures simples permettent de renforcer la protection des informations au sein du cabinet :
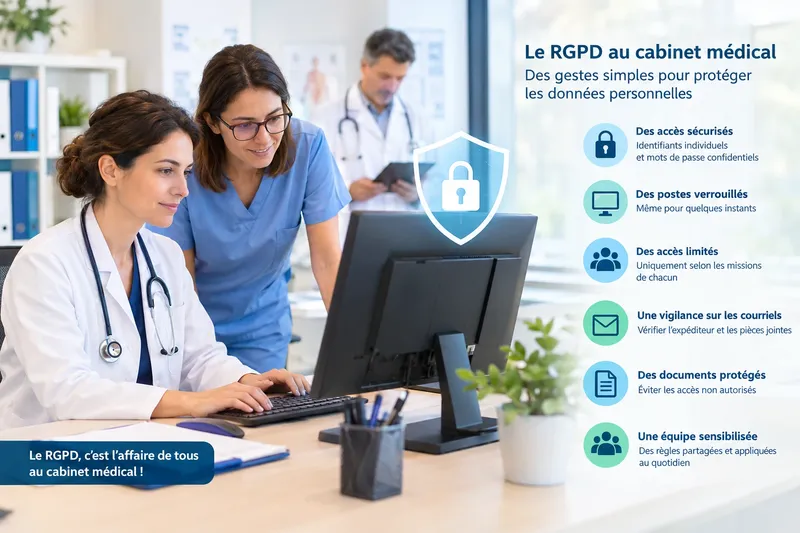
- Protégez les accès informatiques : utilisez des identifiants individuels et ne partagez pas vos mots de passe avec vos collègues.
- Verrouillez les postes : lorsque vous quittez votre bureau, même pour quelques instants, verrouillez votre session informatique.
- Limitez les accès : vérifiez que chaque membre de l’équipe dispose uniquement des droits nécessaires à son activité.
- Soyez vigilant avec les courriels : avant d’ouvrir une pièce jointe ou de cliquer sur un lien, vérifiez que le message est attendu et que son expéditeur est fiable.
- Protégez les documents : évitez de laisser des documents contenant des données personnelles accessibles aux personnes qui ne sont pas autorisées à les consulter.
- Sensibilisez toute l’équipe : partagez les consignes de sécurité avec les médecins, les secrétaires et les autres professionnels du cabinet.
Par où commencer ?
Pour progresser sans désorganiser votre activité, commencez par faire le point sur vos pratiques actuelles.
- Identifiez les personnes qui disposent d'un accès aux logiciels et aux dossiers informatiques.
- Vérifiez que les accès correspondent toujours aux fonctions de chacun.
- Rappelez à toute l'équipe les règles de confidentialité et de sécurité applicables au cabinet.
- Repérez les habitudes à améliorer, notamment concernant les mots de passe, les courriels et les postes laissés ouverts.
- Prévoyez de revoir régulièrement ces pratiques afin qu'elles restent adaptées à votre organisation.
L'objectif est d'installer des réflexes simples, compris et appliqués par l'ensemble de l'équipe.
À qui vous adresser ?
Si vous avez des questions sur la sécurité de vos postes informatiques, la gestion des accès ou les bonnes pratiques à adopter dans votre cabinet, l'équipe TechnoSanté Île-de-France peut vous accompagner sur les aspects informatiques.
Vous pouvez contacter l'assistance au 01 64 69 02 64 pour échanger sur vos besoins et les mesures techniques adaptées à votre environnement.
La mise en conformité au RGPD implique également des aspects organisationnels et réglementaires. Pour ces questions, il convient de vous rapprocher de la personne chargée de la protection des données au sein de votre structure, si vous en avez une, ou de votre interlocuteur compétent en la matière.